Salt Typhoon: Wie T-Mobile Hacker mit einer Schere stoppte
Gegen eine chinesische Spionagekampagne half bei T-Mobile am Ende keine Software, sondern eine durchtrennte Netzwerkleitung. Warum Low-Tech manchmal High-Tech schlägt.
Jeff Simon, Chief Information Officer bei T-Mobile, stellte sein Sicherheitsteam im Herbst 2024 täglich dieselbe Frage: Wo stecken die Angreifer und hat man überhaupt schon Kontakt zum Feind gehabt. Die Antwort fanden Techniker schließlich nicht am Bildschirm, sondern mit einer Schere in der Hand.
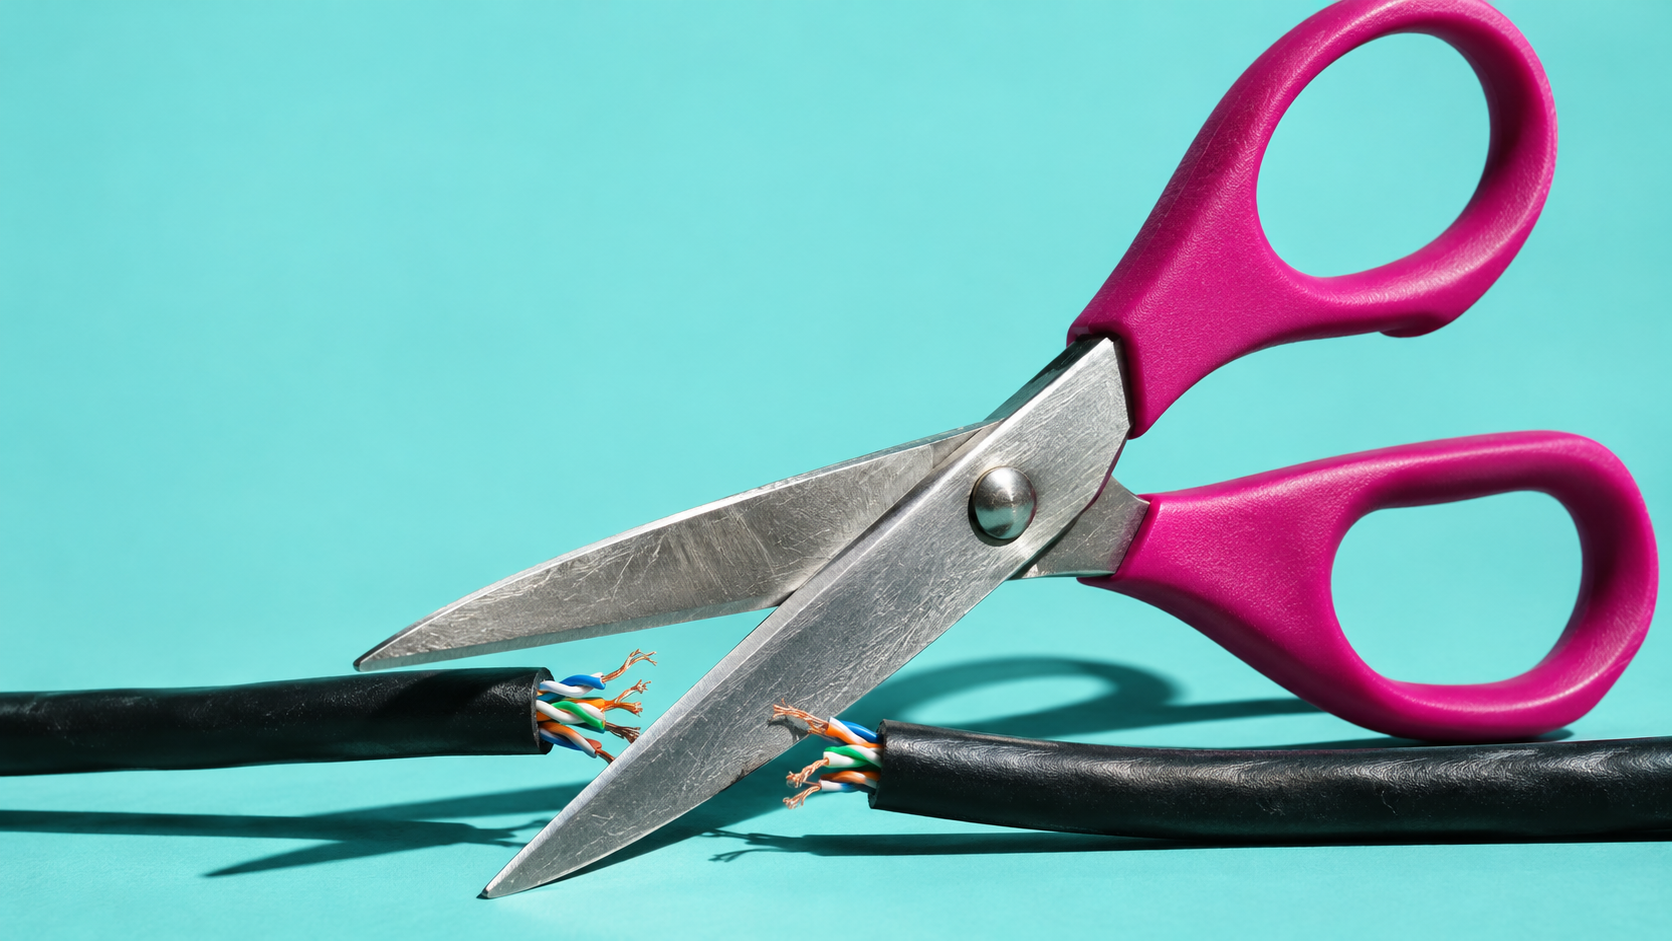
Wie t3n unter Berufung auf einen Bericht von es wird berichtet, kappte ein Mitarbeiter von T-Mobile kurzerhand das Kabel eines manipulierten Routers in einem fremden Rechenzentrum in Chicago und beendete damit den Zugriff der Angreifer auf das eigene Netz. Die Geschichte wirkt wie eine Anekdote, steckt aber mitten in einer der größten Spionagekampagnen der jüngeren US-Geschichte.
Spionage mit Codenamen Salt Typhoon
Die Kampagne trug den Codenamen „Salt Typhoon“ und betraf laut t3n mehr als 200 Ziele in 80 Ländern, am stärksten die USA. Neun große US-Telekommunikationsunternehmen waren betroffen, darunter Verizon, AT&T und T-Mobile.
Die Angreifer verschafften sich Zugang zu Netzwerken und Routern und konnten Metadaten von Anrufen und Nachrichten Millionen Kundinnen und Kunden abgreifen. Nach heutigem Erkenntnisstand steckte das chinesische Ministerium für Staatssicherheit dahinter, mit Fokus auf die Region Washington D.C. Berichten zufolge gerieten dabei auch Daten von Donald Trump und JD Vance in die Hände der Angreifer. Die Entdeckung löste bei den betroffenen Unternehmen Alarmstufe Rot aus.
Ein Router, der nicht schweigen wollte
Der erste Hinweis kam von einem ausgeschalteten Router in einem T-Mobile-Rechenzentrum in Kalifornien, der trotzdem weiter mit einem anderen Standort kommunizierte. Ein Techniker zog das Gerät sofort ab und schickte es zur Analyse nach Washington.
Dort zeigte sich: Das Signal stammte gar nicht vom abgeschalteten Gerät, sondern von einem manipulierten Router eines anderen Telekommunikationsunternehmens in Chicago, dessen Namen Simon nicht nannte. Die Angreifer hatten ihn so präpariert, dass er sich im System als T-Mobile-Gerät ausgab und so mit anderen Geräten kommunizieren konnte. Techniker fuhren direkt zum Rechenzentrum, fanden das Gerät und trennten die Verbindung physisch, statt es softwareseitig herunterzufahren.
Warum Kabel schneller war als Code
Simon begründete die Methode pragmatisch: Ein Herunterfahren wäre ebenfalls möglich gewesen, aber langsamer. „Es gibt nichts, was das Durchschneiden eines Kabels ersetzt“, sagte er laut t3n. Der Router wurde anschließend in einer isolierten Testumgebung reaktiviert, die Angreifer tauchten dort aber nicht mehr auf. Nach Angaben von Simon hatten sie nur Zugriff auf äußere Netzwerkbereiche, nicht auf Kundendaten.
Für Sicherheitsteams illustriert der Fall eine simple Lehre: Wenn digitale Isolierung zu langsam oder unsicher ist, bleibt die physische Trennung eine wirksame Notfallmaßnahme, gerade in kritischer Infrastruktur, wo jede Minute zählt. Bei T-Mobile erinnert heute ein gerahmtes Kabelstück mit der Inschrift „Von Grund auf wachsam, sicher durch Handeln. Salt Typhoon 2024“ an den Vorfall.
Auf einen Blick
- T-Mobile gehörte zu neun US-Telekommunikationsunternehmen, die 2024 von der Spionagekampagne Salt Typhoon betroffen waren.
- Techniker identifizierten einen manipulierten Router in einem fremden Rechenzentrum in Chicago, der sich als T-Mobile-Gerät ausgab.
- Statt das Gerät softwareseitig herunterzufahren, trennten Techniker die Verbindung physisch mit einer Schere.
- Laut CIO Jeff Simon hatten die Angreifer keinen Zugriff auf Kundendaten, nur auf äußere Netzwerkbereiche.
Quellen: T3N, KI-unterstützt
Uli Weißgerber
Seit über 25 Jahren verbindet er Medien, Marketing und Technologie. Von Sport1.de über ProSiebenSat.1 und Bertelsmann bis zur Entwicklung innovativer Geschäftsmodelle. Mit getperformance revolutionierte er das TV-Tracking und brachte Marken wie Trivago ins Fernsehen. Als Unternehmer entwickelte er mit seinem Team den VIPS – Value & Impact Publishing Service und bespielt damit unter anderem digitale Plattformen wie Promipool, Buzzfeed.de und Business-Punk.com.